Cybersecurity-Erklärvideos: So machen Sie komplexe Sicherheitsprodukte und Bedrohungen sichtbar
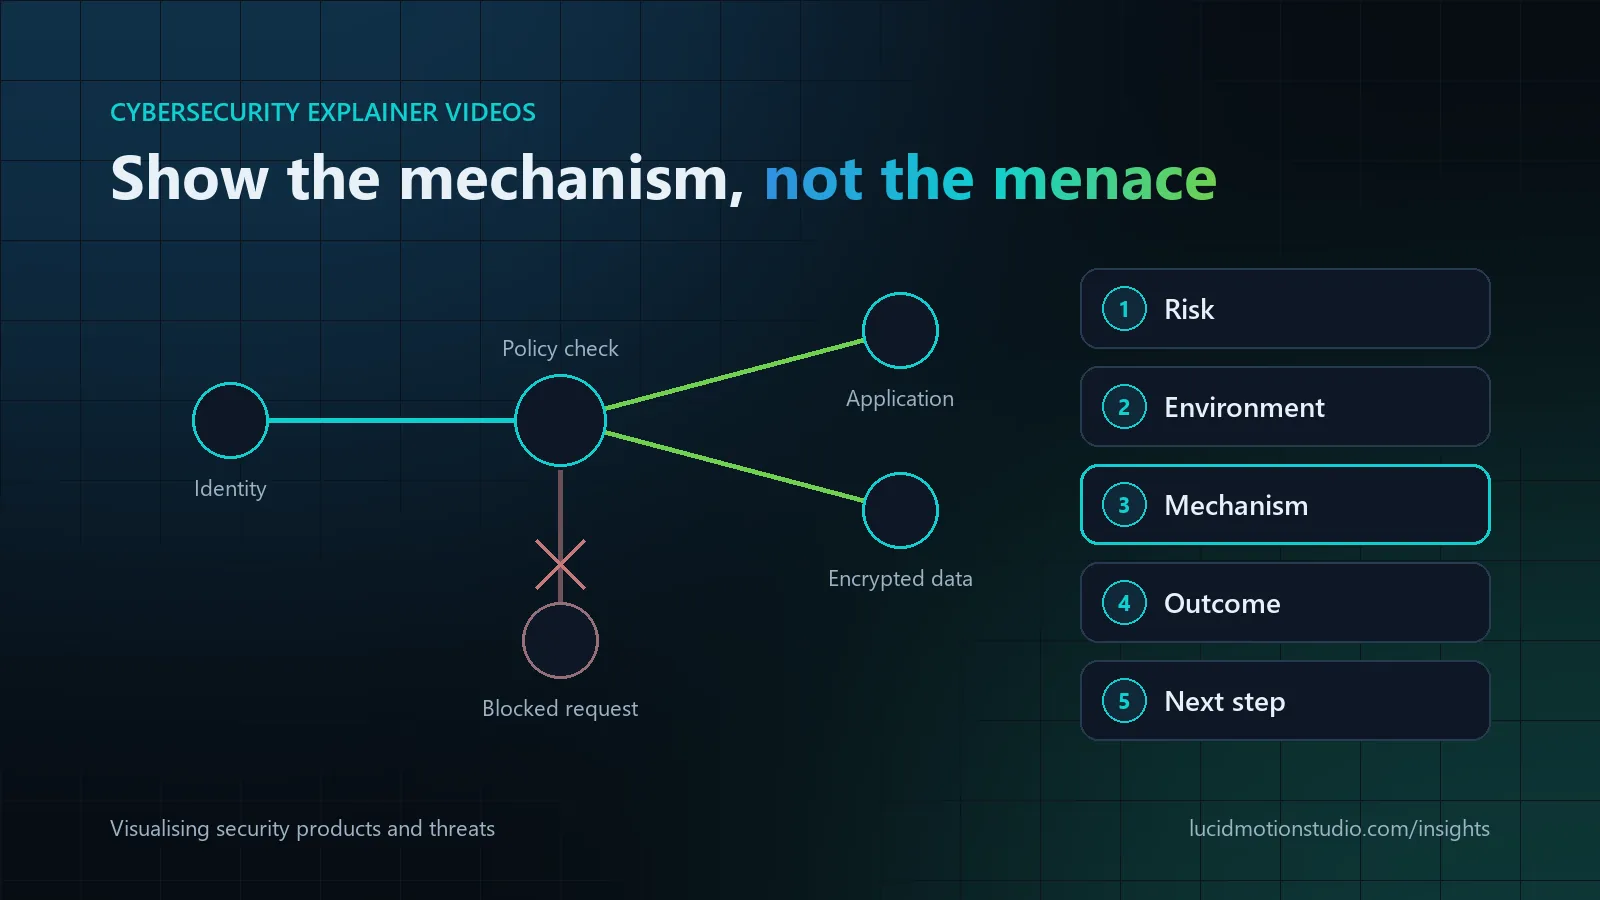
Ein gutes Cybersecurity-Erklärvideo zeigt den Mechanismus, nicht die Bedrohungskulisse: das Risiko in geschäftlichen Begriffen, wo Ihr Produkt in der Umgebung des Kunden sitzt, wie es erkennt, verhindert oder reagiert und was der Käufer davon hat. 2D-Motion-Design eignet sich für Architektur und Datenflüsse, animierte Benutzeroberflächen für Produkt-Workflows, abstraktes 3D für Marken- und Launch-Filme, und die meisten Produkt-Erklärvideos kombinieren diese Ansätze. Die technische Richtigkeit legt Ihr Security-Team bei Skript und Storyboard fest, und technisches und geschäftliches Publikum braucht meist eigene Schnittfassungen aus derselben Produktion.
Die wichtigsten Fakten
- Klischees weglassen. Hacker mit Kapuze und leuchtende Vorhängeschlösser sagen nichts darüber, wie Ihr Produkt funktioniert
- Stil je Idee: 2D für Logik und Architektur, UI als Beweis, 3D für Markenmomente, hybrid für die meisten Erklärvideos
- Zwei Zielgruppen, zwei Fassungen: Ingenieure brauchen Architektur, das Management Risiko und Ergebnis in unter einer Minute
- Jeden Screen bereinigen mit IP-Bereichen für Dokumentation (RFC 5737) und Beispieldomains (RFC 2606)
- Keine absoluten Versprechen. „Unhackbar“ und „100 % Schutz“ verlieren Fachleute sofort
- Typische Länge: 60 bis 120 Sekunden für ein Erklärvideo für Käufer
Warum sich Sicherheitsprodukte so schwer zeigen lassen
Angriffe finden in Identitäten, Datenpaketen und Logs statt. Nichts an einem Sicherheitsprodukt ist so sichtbar wie eine Maschine oder ein App-Screen, also ist jedes Bild entweder eine Metapher oder ein Diagramm. Die Gefahr: Die Metapher wird zur Botschaft. Hacker mit Kapuze, leuchtende Vorhängeschlösser, rote Totenköpfe und herabfallender grüner Code. Fachleute lesen solche Bilder als austauschbar, und sie sagen nichts darüber, wie Ihr Produkt funktioniert.
Besser ist es, das Video als visuelles Modell des Mechanismus zu verstehen. Am Ende sollten Zuschauer wissen, wo Ihr Produkt in ihrer Umgebung sitzt, was es überwacht oder steuert und was passiert, wenn etwas schiefgeht. Unsere Branchenseite Cybersicherheit und IT beschreibt die Formate, die wir für Sicherheitsunternehmen produzieren; dieser Ratgeber zeigt, wie sich die Ideen darin visualisieren lassen.
Den visuellen Ansatz für ein Cybersecurity-Video wählen
| Ansatz | Am besten für | Grenzen |
|---|---|---|
| 2D-Motion-Design und Ikonografie | Architektur, Datenflüsse, Zero Trust, Richtlinienlogik | Kann ohne Menschen oder Produkt als Anker abstrakt wirken |
| Animierte oder nachgebaute UI | Produkt-Workflows, SOC-Konsolen, Dashboards, Untersuchungen | Braucht sorgfältig bereinigte Daten und eine Prüfung durch das Produktteam |
| Abstraktes 3D | Marken- und Launch-Filme, Größenordnung, ein Gefühl für die Umgebung | Schwächer bei exakter Logik; höhere Kosten und längere Laufzeiten |
| Figurenbasiertes 2D | Awareness-Schulungen, Sicherheit für Verbraucher und kleine Unternehmen, nicht technische Käufer | Kann für technisches Publikum zu stark vereinfachen |
| Hybrid | Die meisten Produkt-Erklärvideos: 2D für Konzepte, UI als Beweis, 3D-Akzente für Markenmomente | Braucht ein gemeinsames Designsystem, damit die Stile nicht kollidieren |
Die meisten B2B-Erklärvideos zu Sicherheitsprodukten landen bei einem hybriden Ansatz. Die Regel für jede Szene: den Stil wählen, der genau diese Idee am leichtesten verständlich macht, und Farben, Icons und Bewegung über alle Stile hinweg einheitlich halten. Einen breiteren Formatvergleich finden Sie unter 2D vs. 3D vs. KI-Animation.
Sechs zentrale Sicherheitskonzepte visualisieren
Netzwerksicherheit
Was Zuschauer verstehen müssen: wo die Grenzen verlaufen, was sie passiert und was mit Datenverkehr geschieht, der sie nicht passieren soll. Was funktioniert: Zonen als klar getrennte Räume, Datenverkehr als Wege mit einheitlicher Farbcodierung und Richtlinienentscheidungen als sichtbare Kontrollpunkte. Ein Angreifer, der sich von einem kompromittierten Gerät seitlich durchs Netz bewegen will und an einer Segmentgrenze gestoppt wird, erklärt Segmentierung besser als jede Mauergrafik. Vorsicht bei: buchstäblichen Feuerwänden und Diagrammen, die komplizierter sind als das Netzwerk des Käufers selbst.
Authentifizierung und Identität
Was Zuschauer verstehen müssen: dass jede Zugriffsanfrage bewertet wird, anhand welcher Signale und mit welchem Ergebnis. Was funktioniert: eine einzelne Anfrage, die einen Entscheidungspunkt durchläuft, der Identität, Gerät und Kontext prüft, mit dem Ergebnis Zulassen, Nachprüfen (etwa mit einem zusätzlichen Faktor) oder Blockieren. So lässt sich auch Zero Trust am klarsten zeigen, das NIST als Verlagerung der Abwehr von statischen, netzwerkbasierten Perimetern hin zu Nutzern, Assets und Ressourcen beschreibt. Vorsicht bei: der Andeutung, eine einzelne Maßnahme wie die Multi-Faktor-Authentifizierung mache Konten unangreifbar.
Datenschutz und Datensicherheit
Was Zuschauer verstehen müssen: wo sensible Daten liegen, wie sie sich bewegen und wer sie lesen kann. Was funktioniert: Daten als Objekte, die sichtbar ihren Zustand wechseln, von lesbar zu versiegelt, wenn sie bei der Übertragung oder im Ruhezustand verschlüsselt werden, und Klassifizierungen als Etiketten, die mit den Daten mitwandern. Wer zeigt, wer die Schlüssel hält, beantwortet die Frage, die Sicherheitsprüfer meist zuerst stellen. Vorsicht bei: der Darstellung von Verschlüsselung als Schutz vor jeder Bedrohung; sie verhindert keinen Missbrauch durch jemanden mit legitimem Zugriff.
Cloud-Sicherheit
Was Zuschauer verstehen müssen: welche Sicherheitsaufgaben beim Cloud-Anbieter liegen und welche beim Kunden. Was funktioniert: ein Schichtenmodell mit Verantwortlichkeiten, farblich nach Zuständigkeit getrennt, nach dem Modell der geteilten Verantwortung, das Anbieter wie AWS veröffentlichen und das Sicherheit „der“ Cloud von Sicherheit „in“ der Cloud unterscheidet. Eine Fehlkonfiguration, etwa öffentlich zugänglicher Speicher, ist oft die glaubwürdigere Geschichte als ein dramatischer Angriff von außen. Vorsicht bei: einer Darstellung, in der Ihr Produkt Aufgaben übernimmt, die beim Anbieter oder beim Kunden bleiben.
Bedrohungserkennung und Reaktion
Was Zuschauer verstehen müssen: den Weg vom Signal über die Entscheidung zur Aktion und ungefähr, wie lange er dauert. Was funktioniert: Telemetrie von Endgeräten, Identitäten und Cloud-Diensten, die in die Korrelation fließt, ein Alarm mit Kontext, dann die Reaktion, zeitlich gerafft, aber in der richtigen Reihenfolge. Wer Angriffsschritte an einer öffentlichen Wissensbasis wie MITRE ATT&CK ausrichtet, die Taktiken und Techniken von Angreifern auf Basis realer Beobachtungen katalogisiert, gibt Fachleuten einen Grund, dem Szenario zu vertrauen. Vorsicht bei: einer Erkennung, die sofort und vollautomatisch wirkt, obwohl Ihr Produkt auf Analysten, Feinabstimmung oder Integrationen angewiesen ist. Wenn Menschen beteiligt sind, zeigen Sie sie.
Produkt-Workflows
Was Zuschauer verstehen müssen: den Beleg, dass das Produkt hält, was die Geschichte verspricht. Was funktioniert: echte oder nachgebaute UI für zwei oder drei Schlüsselmomente, typischerweise der Alarm, die Untersuchungsansicht und die Lösung. Verwenden Sie durchgehend bereinigte Daten. Die für Dokumentation reservierten IPv4-Bereiche (192.0.2.0/24, 198.51.100.0/24 und 203.0.113.0/24, festgelegt in RFC 5737) und reservierte Beispieldomains wie example.com (RFC 2606) halten echte Adressen und Kundennamen vom Bildschirm fern. Vorsicht bei: Screenshots aus Live-Umgebungen, die Hostnamen, Benutzernamen oder interne Pfade preisgeben.
Technische und nicht technische Käufer brauchen unterschiedliche Videos
| Zielgruppe | Was sie sehen müssen | Typische Länge | Tonalität |
|---|---|---|---|
| Security-Ingenieure und -Architekten | Architektur, Integrationspunkte, verarbeitete Daten, Bereitstellungsmodell | 2 bis 4 Minuten | Präzise Fachbegriffe, kein Hype |
| CISOs und Sicherheitsverantwortliche | Reduziertes Risiko, Abdeckung, Arbeitslast fürs Team, Passung zur eigenen Strategie | 60 bis 120 Sekunden | Ruhig und belegbasiert |
| Geschäftsführung, Finanzen und Einkauf | Geschäftsrisiko, Ergebnis und die Kosten des Nichtstuns | Unter 60 Sekunden | Klare Sprache, kein Fachjargon |
| Mitarbeitende (Awareness-Schulung) | Ein Verhalten, das sich ändern soll, und warum es wichtig ist | 1 bis 3 Minuten pro Thema | Respektvoll und praxisnah |
Die effiziente Lösung sind zwei oder mehr Fassungen aus einem Skript, einem Designsystem und einer Asset-Bibliothek, typischerweise eine technische und eine für das Management. Für Management-Fassungen bieten die sechs Funktionen des NIST Cybersecurity Framework 2.0 (Govern, Identify, Protect, Detect, Respond und Recover, also Steuern, Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen) ein weithin anerkanntes Vokabular, um zu zeigen, wo Ihr Produkt ansetzt.
Sicherheitskommunikation ohne Angstmache
- Mit dem Mechanismus beginnen, nicht mit der Bedrohung. Ein kurzer Satz zum Risiko weckt Aufmerksamkeit; neunzig Sekunden Bedrohungsbilder untergraben Vertrauen.
- Absolute Versprechen vermeiden. „Unhackbar“, „100 % Schutz“ und „stoppt jeden Angriff“ wecken Skepsis bei Fachleuten, und Ihre Rechtsabteilung wird sie kaum freigeben.
- Jede Statistik belegen. Schadenssummen und Angriffszahlen ändern sich jedes Jahr. Nennen Sie eine aktuelle Quelle im Bild oder in der Beschreibung, oder lassen Sie die Zahl weg.
- Keine Anleitung liefern. Zeigen Sie Angriffstechniken auf der Ebene öffentlicher Frameworks, nie als Schritt-für-Schritt-Anleitung.
- Respekt in Awareness-Schulungen. Stellen Sie Fehler als nachvollziehbar dar und machen Sie das Melden zur Heldentat.
Ein Prüfprozess, der Sicherheitsvideos korrekt hält
- Analyse anhand echter Unterlagen: eine Produktdemo, Architekturdiagramme, Dokumentation und ein Beispielszenario.
- Ein Glossar: vereinbarte Bezeichnungen für Komponenten, Funktionen und Bedrohungsarten, einheitlich verwendet in Skript, Beschriftungen und Sprechertext.
- Skriptprüfung durch Produktmarketing und einen technisch Verantwortlichen, die jede Aussage abdeckt.
- Storyboard-Prüfung durch einen Security-Ingenieur, Szene für Szene, mit Blick auf Reihenfolge, Richtung des Datenflusses und den Punkt, an dem das Produkt eingreift.
- Endabnahme von Bildschirmtexten, Oberfläche und Daten, einschließlich der Prüfung, dass nichts Vertrauliches zu sehen ist.
Bei Lucid Motion Studio ist das der Standardablauf für Sicherheitsprojekte: Die Skripte entstehen aus Ihrer Dokumentation und Ihren Demos, Ihr Security-Team prüft das Storyboard vor der Animation, und Produktaussagen und technische Richtigkeit bleiben in Ihrer Verantwortung.
Aufbau und Länge eines Cybersecurity-Erklärvideos
Ein Erklärvideo von 60 bis 120 Sekunden für Käufer, die noch nicht in einer Demo sind, folgt meist fünf Schritten:
| Schritt | In einem 90-Sekunden-Film | Inhalt |
|---|---|---|
| Risiko | 0 bis 15 Sekunden | Das Problem in geschäftlichen Begriffen, für dieses Publikum |
| Umgebung | 15 bis 30 Sekunden | Wo der Kunde heute steht: Nutzer, Geräte, Cloud und Daten |
| Mechanismus | 30 bis 60 Sekunden | Wie das Produkt erkennt, verhindert oder reagiert, Schritt für Schritt |
| Ergebnis | 60 bis 80 Sekunden | Was sich für das Team und das Unternehmen ändert |
| Nächster Schritt | 80 bis 90 Sekunden | Eine Handlungsaufforderung: Demo, Testphase oder Assessment |
Längere technische Fassungen bauen den Mechanismus mit Architektur- und Integrationsdetails aus, kurze Social-Media-Fassungen greifen je einen Schritt heraus.
Cybersecurity-Videoproduktion bei Lucid Motion Studio
Wir produzieren Cybersecurity-Erklärvideos, Animationen von Bedrohungen und Angriffspfaden, Architekturvisualisierungen, Produktdemos und Security-Awareness-Schulungen für Sicherheitsanbieter, MSSPs, MSPs und IT-Unternehmen. Veröffentlichte Arbeiten finden Sie unter Videos für Cybersicherheit und IT, Visualisierungen von Architektur und Datenflüssen unter Motion Design, Plattform-Demos unter SaaS- und Produktvideos und Awareness-Programme unter Schulungsvideos. Agenturen und MSSPs können uns auch als White-Label-Produktionspartner beauftragen, und wir kontaktieren Ihre Kunden nie direkt. Wenn Vertraulichkeit gefragt ist, arbeiten wir gern unter Ihrer NDA.
Quellen
- NIST Releases Version 2.0 of Landmark Cybersecurity Framework, NIST, 26 February 2024 (englischsprachig)
- SP 800-207, Zero Trust Architecture, NIST, August 2020 (englischsprachig)
- MITRE ATT&CK (englischsprachig)
- RFC 5737, IPv4 Address Blocks Reserved for Documentation (englischsprachig)
- RFC 2606, Reserved Top Level DNS Names (englischsprachig)
- Shared Responsibility Model, Amazon Web Services (englischsprachig)
Weiterlesen
Häufige Fragen
Wie lang sollte ein Cybersecurity-Erklärvideo sein?
Ist 2D- oder 3D-Animation besser für ein Sicherheitsprodukt?
Wie bleibt ein Cybersecurity-Video technisch korrekt?
Kann das Video unsere echte Produktoberfläche zeigen?
Ein Sicherheitsprodukt, das schwer vorstellbar ist? Machen wir es sichtbar.
Sagen Sie uns, was Käufer immer wieder missverstehen, und schicken Sie uns eine Demo, ein Architekturdiagramm oder Dokumentation. Wir empfehlen einen visuellen Ansatz und senden Ihnen innerhalb von 24 Stunden ein schriftliches Festpreisangebot.