Cybersecurity-uitlegvideo's: zo maak je complexe beveiligingsproducten en dreigingen zichtbaar
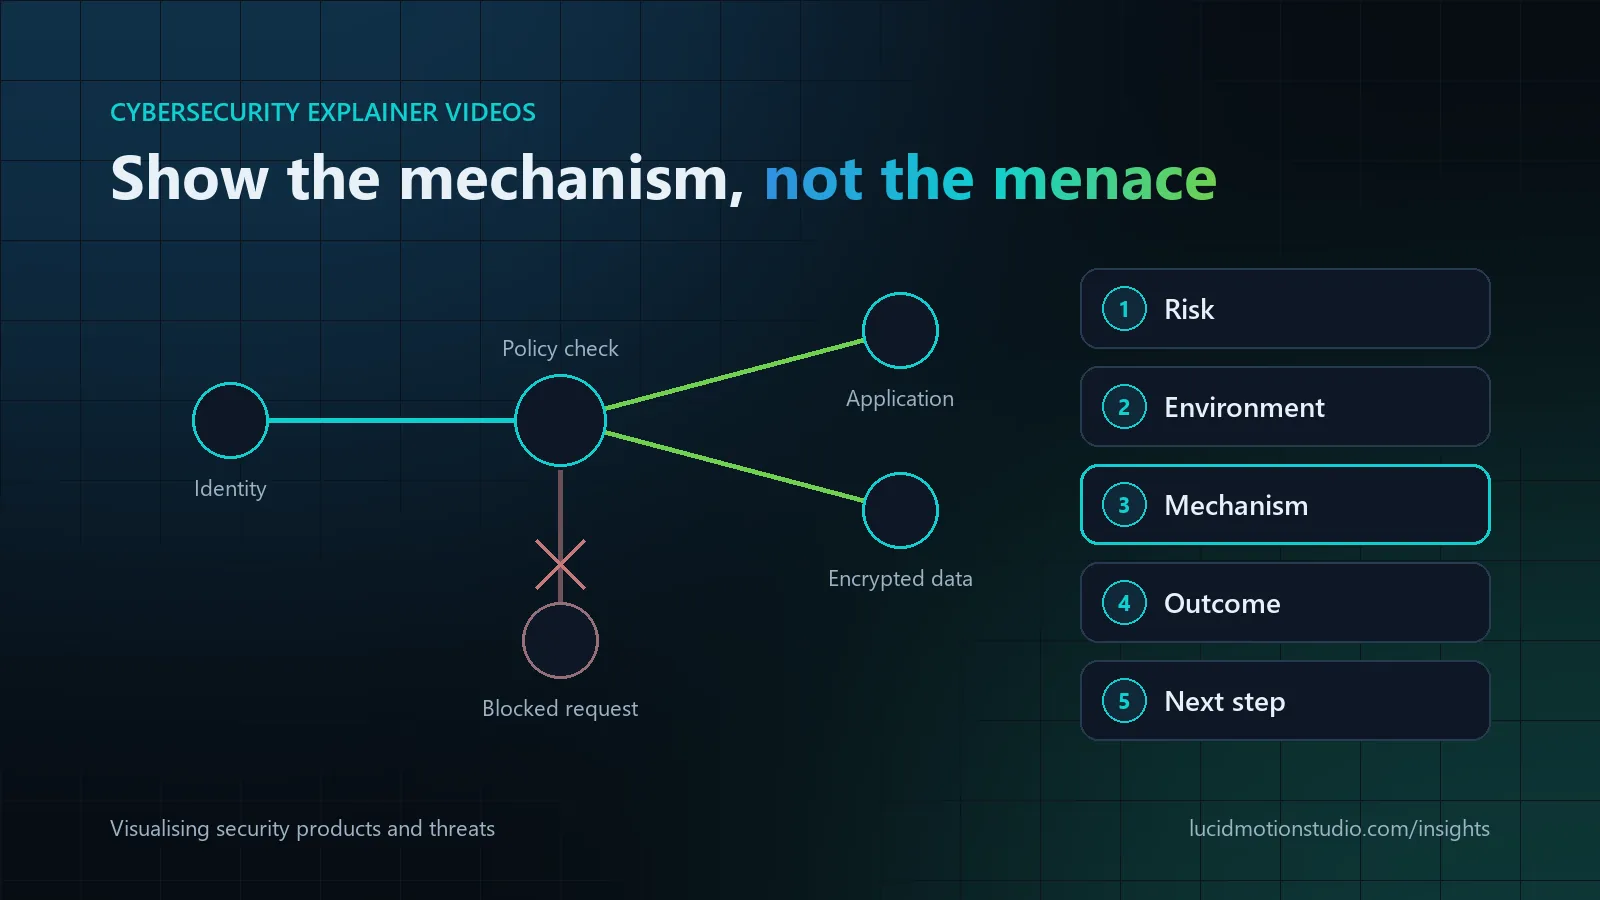
Een goede cybersecurity-uitlegvideo laat het mechanisme zien, niet het dreigement: het risico in zakelijke termen, waar je product in de omgeving van de klant zit, hoe het detecteert, voorkomt of reageert, en wat de koper eraan heeft. 2D-motion graphics passen bij architectuur en datastromen, een geanimeerde interface bij productworkflows, abstract 3D bij merk- en lanceringsfilms, en de meeste productuitlegvideo's combineren ze. De technische juistheid legt je securityteam vast bij script en storyboard, en technische en zakelijke doelgroepen hebben meestal elk een eigen versie uit dezelfde productie nodig.
Belangrijkste feiten
- Laat de clichés weg. Hackers met capuchon en gloeiende hangsloten zeggen niets over hoe je product werkt
- Stijl per idee: 2D voor logica en architectuur, UI als bewijs, 3D voor merkmomenten, hybride voor de meeste uitlegvideo's
- Twee doelgroepen, twee versies: engineers willen architectuur; het management wil risico en resultaat in minder dan een minuut
- Schoon elk scherm op met IP-reeksen voor documentatie (RFC 5737) en voorbeelddomeinen (RFC 2606)
- Geen absolute claims. „Onhackbaar” en „100% bescherming” verliezen vakmensen direct
- Gebruikelijke lengte: 60 tot 120 seconden voor een uitlegvideo voor kopers
Waarom beveiligingsproducten zo lastig in beeld te brengen zijn
Aanvallen spelen zich af in identiteiten, datapakketten en logs. Niets in een beveiligingsproduct is zo zichtbaar als een machine of een appscherm, dus elk beeld is een metafoor of een diagram. Het risico is dat de metafoor de boodschap wordt: hackers met capuchon, gloeiende hangsloten, rode doodshoofden en vallende groene code. Vakmensen zien zulke beelden als generiek, en ze zeggen niets over hoe je product werkt.
Beter is het om de video te zien als een visueel model van het mechanisme. Na afloop weet de kijker waar je product in zijn omgeving zit, wat het bewaakt of regelt, en wat er gebeurt als er iets misgaat. Onze sectorpagina cybersecurity en IT beschrijft de formaten die we voor beveiligingsbedrijven maken; deze gids gaat over hoe je de ideeën daarin visualiseert.
Een visuele aanpak kiezen voor een cybersecurityvideo
| Aanpak | Het best voor | Beperkingen |
|---|---|---|
| 2D-motion graphics en iconografie | Architectuur, datastromen, zero trust, beleidslogica | Kan abstract aanvoelen zonder mens of product als houvast |
| Geanimeerde of nagebouwde UI | Productworkflows, SOC-consoles, dashboards, onderzoeken | Vraagt om zorgvuldig opgeschoonde data en controle door het productteam |
| Abstract 3D | Merk- en lanceringsfilms, schaal, gevoel voor de omgeving | Minder sterk in het uitleggen van exacte logica; hogere kosten en langere doorlooptijd |
| 2D met personages | Awarenesstraining, beveiliging voor consumenten en kleine bedrijven, niet-technische kopers | Kan te veel vereenvoudigen voor een technisch publiek |
| Hybride | De meeste productuitlegvideo's: 2D voor concepten, UI als bewijs, 3D-accenten voor merkmomenten | Vraagt om één designsysteem, zodat de stijlen niet botsen |
De meeste B2B-uitlegvideo's over beveiliging worden uiteindelijk hybride. De regel per scène: kies de stijl die dat ene idee het makkelijkst te begrijpen maakt, en houd kleuren, iconen en beweging over alle stijlen heen consistent. Een bredere vergelijking van formaten vind je in 2D vs 3D vs AI-animatie.
Zes kernbegrippen van beveiliging visualiseren
Netwerkbeveiliging
Wat de kijker moet begrijpen: waar de grenzen liggen, wat ze passeert en wat er gebeurt met verkeer dat dat niet hoort te doen. Wat werkt: zones als duidelijk gescheiden ruimtes, verkeer als routes met een consistente kleurcode, en beleidsbeslissingen als zichtbare controlepunten. Een aanvaller die zich vanaf één gecompromitteerd apparaat zijwaarts door het netwerk probeert te bewegen en bij een segmentgrens wordt tegengehouden, legt segmentatie beter uit dan welke muurafbeelding ook. Let op: letterlijke muren van vuur, en diagrammen die ingewikkelder zijn dan het netwerk van de koper zelf.
Authenticatie en identiteit
Wat de kijker moet begrijpen: dat elk toegangsverzoek wordt beoordeeld, op basis van welke signalen en met welk resultaat. Wat werkt: één verzoek dat een beslispunt passeert waar identiteit, apparaat en context worden gecontroleerd, met als uitkomst toestaan, extra verificatie (bijvoorbeeld een extra factor) of blokkeren. Zo laat je ook zero trust het helderst zien, dat NIST omschrijft als het verplaatsen van de verdediging van statische, netwerkgebaseerde perimeters naar gebruikers, assets en resources. Let op: de suggestie dat één maatregel, zoals multifactorauthenticatie, accounts onaantastbaar maakt.
Gegevensbescherming
Wat de kijker moet begrijpen: waar gevoelige data staan, hoe ze bewegen en wie ze kan lezen. Wat werkt: data als objecten die zichtbaar van toestand veranderen, van leesbaar naar verzegeld, als ze tijdens transport of in opslag worden versleuteld, met classificaties als labels die met de data meereizen. Laten zien wie de sleutels beheert, beantwoordt de vraag die beveiligingsbeoordelaars meestal als eerste stellen. Let op: versleuteling presenteren als bescherming tegen elke dreiging; het voorkomt geen misbruik door iemand met legitieme toegang.
Cloudbeveiliging
Wat de kijker moet begrijpen: welke beveiligingstaken bij de cloudaanbieder liggen en welke bij de klant. Wat werkt: een gelaagd model met verantwoordelijkheden in kleur per eigenaar, volgens het model van gedeelde verantwoordelijkheid dat aanbieders als AWS publiceren, waarin beveiliging „van” de cloud wordt onderscheiden van beveiliging „in” de cloud. Een misconfiguratie, zoals opslag die openbaar toegankelijk is, is vaak een geloofwaardiger verhaal dan een dramatische aanval van buitenaf. Let op: je product verantwoordelijkheden laten overnemen die bij de aanbieder of de klant blijven.
Dreigingsdetectie en respons
Wat de kijker moet begrijpen: de route van signaal naar beslissing naar actie, en ongeveer hoe lang die duurt. Wat werkt: telemetrie van endpoints, identiteiten en clouddiensten die naar de correlatie stroomt, een melding met context en daarna een respons, ingekort in tijd maar in de juiste volgorde. Wie aanvalsstappen laat aansluiten op een openbare kennisbank als MITRE ATT&CK, die tactieken en technieken van aanvallers catalogiseert op basis van waarnemingen uit de praktijk, geeft vakmensen een reden om het scenario te vertrouwen. Let op: detectie tonen als direct en volledig automatisch terwijl je product afhankelijk is van analisten, fijnafstemming of integraties. Zitten er mensen in het proces, laat ze dan zien.
Productworkflows
Wat de kijker moet begrijpen: het bewijs dat het product doet wat het verhaal belooft. Wat werkt: echte of nagebouwde UI voor twee of drie sleutelmomenten, meestal de melding, het onderzoeksscherm en de oplossing. Gebruik overal opgeschoonde data. De IPv4-reeksen die voor documentatie zijn gereserveerd (192.0.2.0/24, 198.51.100.0/24 en 203.0.113.0/24, vastgelegd in RFC 5737) en gereserveerde voorbeelddomeinen zoals example.com (RFC 2606) houden echte adressen en klantnamen uit beeld. Let op: screenshots uit live omgevingen die hostnamen, gebruikersnamen of interne paden prijsgeven.
Technische en niet-technische kopers hebben verschillende video's nodig
| Doelgroep | Wat ze moeten zien | Typische lengte | Toon |
|---|---|---|---|
| Security-engineers en -architecten | Architectuur, integratiepunten, verwerkte data, implementatiemodel | 2 tot 4 minuten | Precieze vaktermen, geen hype |
| CISO's en securityverantwoordelijken | Verminderd risico, dekking, werklast voor het team, aansluiting op hun strategie | 60 tot 120 seconden | Rustig en onderbouwd |
| Directie, financiën en inkoop | Bedrijfsrisico, resultaat en de kosten van niets doen | Minder dan 60 seconden | Gewone taal, geen jargon |
| Medewerkers (awarenesstraining) | Eén gedrag dat moet veranderen, en waarom dat ertoe doet | 1 tot 3 minuten per onderwerp | Respectvol en praktisch |
Het efficiëntste antwoord zijn twee of meer versies uit één script, designsysteem en assetbibliotheek, meestal een technische versie en een versie voor het management. Voor managementversies bieden de zes functies van het NIST Cybersecurity Framework 2.0 (Govern, Identify, Protect, Detect, Respond en Recover) een breed erkend vocabulaire om te laten zien waar je product in past.
Beveiligingscommunicatie zonder bangmakerij
- Begin met het mechanisme, niet met het dreigement. Een korte zin over het risico trekt de aandacht; negentig seconden dreigingsbeelden ondermijnen het vertrouwen.
- Vermijd absolute claims. „Onhackbaar”, „100% bescherming” en „houdt elke aanval tegen” roepen scepsis op bij vakmensen, en je juridische afdeling keurt ze waarschijnlijk niet goed.
- Geef bij elke statistiek een bron. Schadebedragen en aanvalsaantallen veranderen elk jaar. Noem een actuele bron in beeld of in de beschrijving, of laat het getal weg.
- Maak geen handleiding. Toon aanvalstechnieken op het niveau van openbare frameworks, nooit als stap-voor-stapinstructie.
- Respecteer de kijker in awarenesstrainingen. Laat fouten zien als begrijpelijk en maak van melden de heldendaad.
Een controleproces dat beveiligingsvideo's juist houdt
- Verkenning op basis van echt materiaal: een productdemo, architectuurdiagrammen, documentatie en een voorbeeldscenario.
- Een woordenlijst: afgesproken namen voor componenten, functies en soorten dreigingen, consequent gebruikt in script, labels en voice-over.
- Scriptcontrole door productmarketing en een technisch eigenaar, die elke bewering dekt.
- Storyboardcontrole door een security-engineer, scène voor scène, op volgorde, richting van de datastroom en het punt waarop het product ingrijpt.
- Eindcontrole van tekst in beeld, interface en data, inclusief een check dat er niets vertrouwelijks in beeld komt.
Bij Lucid Motion Studio is dit het standaardproces voor beveiligingsprojecten: scripts komen uit je documentatie en demo's, je securityteam controleert het storyboard voor de animatie, en productclaims en technische juistheid blijven bij jouw team.
Opbouw en lengte van een cybersecurity-uitlegvideo
Een uitlegvideo van 60 tot 120 seconden voor kopers die nog niet in een demo zitten, volgt meestal vijf stappen:
| Stap | In een film van 90 seconden | Content |
|---|---|---|
| Risico | 0 tot 15 seconden | Het probleem in zakelijke termen, voor dit publiek |
| Omgeving | 15 tot 30 seconden | Waar de klant nu staat: gebruikers, apparaten, cloud en data |
| Mechanisme | 30 tot 60 seconden | Hoe het product detecteert, voorkomt of reageert, stap voor stap |
| Resultaat | 60 tot 80 seconden | Wat er verandert voor het team en het bedrijf |
| Volgende stap | 80 tot 90 seconden | Eén call-to-action: een demo, een proefperiode of een assessment |
Langere technische versies breiden het mechanisme uit met details over architectuur en integratie, en korte versies voor social nemen elk één stap.
Cybersecurity-videoproductie bij Lucid Motion Studio
We maken cybersecurity-uitlegvideo's, animaties van dreigingen en aanvalspaden, architectuurvisualisaties, productdemo's en security-awarenesstrainingen voor beveiligingsleveranciers, MSSP's, MSP's en IT-bedrijven. Gepubliceerd werk vind je bij video voor cybersecurity en IT, visualisatie van architectuur en datastromen bij motion graphics, platformdemo's bij SaaS- en productvideo's en awarenessprogramma's bij trainingsvideo's. Bureaus en MSSP's kunnen ons ook inschakelen als white-label productiepartner, en we nemen nooit rechtstreeks contact op met je klant. Als vertrouwelijkheid nodig is, werken we graag onder jouw NDA.
Bronnen
- NIST Releases Version 2.0 of Landmark Cybersecurity Framework, NIST, 26 February 2024 (Engelstalig)
- SP 800-207, Zero Trust Architecture, NIST, August 2020 (Engelstalig)
- MITRE ATT&CK (Engelstalig)
- RFC 5737, IPv4 Address Blocks Reserved for Documentation (Engelstalig)
- RFC 2606, Reserved Top Level DNS Names (Engelstalig)
- Shared Responsibility Model, Amazon Web Services (Engelstalig)
Verder lezen
Veelgestelde vragen
Hoe lang moet een cybersecurity-uitlegvideo zijn?
Is 2D- of 3D-animatie beter voor een beveiligingsproduct?
Hoe houd je een cybersecurityvideo technisch juist?
Kan de video onze echte productinterface laten zien?
Een beveiligingsproduct dat lastig voor te stellen is? Wij maken het zichtbaar.
Vertel ons wat kopers steeds verkeerd begrijpen en deel een demo, architectuurdiagram of documentatie. We adviseren een visuele aanpak en sturen binnen 24 uur een schriftelijke offerte met vaste prijs.