Filmy animowane o cyberbezpieczeństwie: jak pokazać złożone produkty bezpieczeństwa i zagrożenia
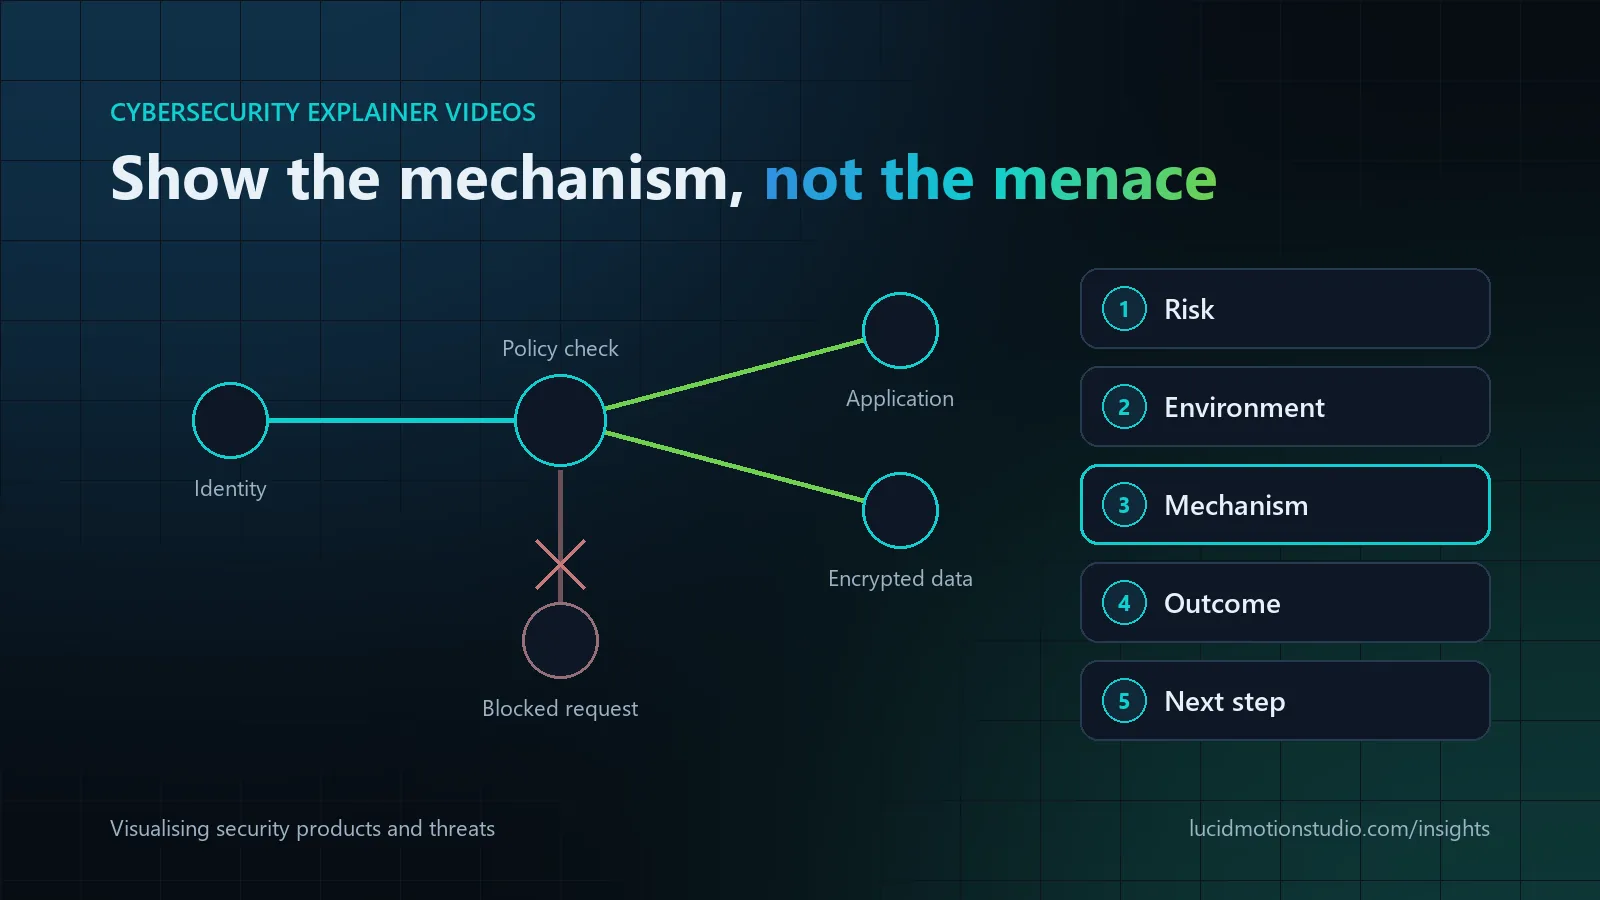
Dobry film wyjaśniający o cyberbezpieczeństwie pokazuje mechanizm, a nie straszy zagrożeniem: ryzyko w języku biznesu, miejsce Twojego produktu w środowisku klienta, sposób, w jaki wykrywa, zapobiega lub reaguje, oraz to, co zyskuje kupujący. Motion design 2D sprawdza się przy architekturze i przepływach danych, animowany interfejs przy procesach w produkcie, abstrakcyjne 3D w filmach wizerunkowych i premierowych, a większość filmów produktowych łączy te podejścia. Poprawność techniczną ustala Twój zespół bezpieczeństwa na etapie scenariusza i storyboardu, a odbiorcy techniczni i zarządczy zwykle potrzebują osobnych wersji z tej samej produkcji.
Najważniejsze fakty
- Zrezygnuj z klisz. Haker w kapturze i świecące kłódki nic nie mówią o tym, jak działa Twój produkt
- Styl dopasowany do idei: 2D do logiki i architektury, interfejs jako dowód, 3D do momentów wizerunkowych, hybryda w większości filmów
- Dwie grupy odbiorców, dwie wersje: inżynierowie potrzebują architektury, zarząd ryzyka i efektu w niecałą minutę
- Oczyść każdy ekran za pomocą zakresów IP do dokumentacji (RFC 5737) i domen przykładowych (RFC 2606)
- Żadnych absolutnych obietnic. „Nie do zhakowania” i „100% ochrony” od razu zrażają specjalistów
- Typowa długość: od 60 do 120 sekund w filmie wyjaśniającym dla kupujących
Dlaczego tak trudno pokazać produkty bezpieczeństwa
Ataki rozgrywają się w tożsamościach, pakietach i logach. Nic w produkcie bezpieczeństwa nie jest widoczne tak jak maszyna czy ekran aplikacji, więc każdy obraz jest albo metaforą, albo schematem. Ryzyko polega na tym, że metafora staje się przekazem: hakerzy w kapturach, świecące kłódki, czerwone czaszki i spadający zielony kod. Specjaliści odbierają takie obrazy jako sztampowe, a one nic nie mówią o tym, jak działa Twój produkt.
Lepiej potraktować film jako wizualny model mechanizmu. Widz powinien wiedzieć na końcu, gdzie Twój produkt znajduje się w jego środowisku, co monitoruje lub kontroluje i co się dzieje, gdy coś pójdzie nie tak. Na stronie branżowej cyberbezpieczeństwo i IT opisujemy formaty, które realizujemy dla firm z branży bezpieczeństwa; ten poradnik pokazuje, jak zwizualizować zawarte w nich idee.
Jak wybrać podejście wizualne do filmu o cyberbezpieczeństwie
| Podejście | Najlepsze dla | Ograniczenia |
|---|---|---|
| Motion design 2D i ikonografia | Architektura, przepływy danych, zero trust, logika polityk | Bez człowieka lub produktu jako punktu odniesienia może wydawać się abstrakcyjne |
| Animowany lub odtworzony interfejs | Procesy w produkcie, konsole SOC, dashboardy, dochodzenia | Wymaga starannie oczyszczonych danych i weryfikacji przez zespół produktu |
| Abstrakcyjne 3D | Filmy wizerunkowe i premierowe, skala, poczucie środowiska | Słabsze w wyjaśnianiu dokładnej logiki; wyższy koszt i dłuższy czas realizacji |
| 2D z postaciami | Szkolenia ze świadomości bezpieczeństwa, ochrona konsumentów i małych firm, nietechniczni kupujący | Dla odbiorców technicznych może za bardzo upraszczać |
| Hybryda | Większość filmów produktowych: 2D do koncepcji, interfejs jako dowód, akcenty 3D w momentach wizerunkowych | Wymaga jednego design systemu, żeby style się nie gryzły |
Większość filmów wyjaśniających B2B o bezpieczeństwie kończy jako hybryda. Zasada dla każdej sceny: wybierz styl, w którym dana idea jest najłatwiejsza do zrozumienia, a kolory, ikony i ruch utrzymaj spójne we wszystkich stylach. Szersze porównanie formatów znajdziesz w poradniku animacja 2D vs 3D vs AI.
Jak zwizualizować sześć kluczowych pojęć bezpieczeństwa
Bezpieczeństwo sieci
Co widz musi zrozumieć: gdzie przebiegają granice, co je przekracza i co dzieje się z ruchem, który nie powinien ich przekroczyć. Co działa: strefy jako wyraźnie oddzielone przestrzenie, ruch jako ścieżki o spójnym kodzie kolorów, a decyzje polityk jako widoczne punkty kontrolne. Atakujący, który próbuje przejść z jednego przejętego urządzenia w bok sieci i zostaje zatrzymany na granicy segmentu, tłumaczy segmentację lepiej niż jakakolwiek grafika muru. Uważaj na: dosłowne ściany ognia i schematy bardziej skomplikowane niż sieć samego kupującego.
Uwierzytelnianie i tożsamość
Co widz musi zrozumieć: że każde żądanie dostępu jest oceniane, na podstawie jakich sygnałów i z jakim wynikiem. Co działa: jedno żądanie prześledzone przez punkt decyzyjny, który sprawdza tożsamość, urządzenie i kontekst, a wynik pokazany jako zezwolenie, dodatkowa weryfikacja (na przykład kolejny składnik) albo blokada. To także najczytelniejszy sposób, by pokazać zero trust, które NIST opisuje jako przeniesienie obrony ze statycznych, sieciowych perymetrów na użytkowników, zasoby i usługi. Uważaj na: sugerowanie, że jedno zabezpieczenie, na przykład uwierzytelnianie wieloskładnikowe, sprawia, że kont nie da się przejąć.
Ochrona danych
Co widz musi zrozumieć: gdzie znajdują się wrażliwe dane, jak się przemieszczają i kto może je odczytać. Co działa: dane jako obiekty, które widocznie zmieniają stan z czytelnych na zapieczętowane, gdy są szyfrowane w transmisji lub w spoczynku, z klasyfikacją pokazaną jako etykiety podróżujące razem z danymi. Pokazanie, kto ma klucze, odpowiada na pytanie, które osoby oceniające bezpieczeństwo zwykle zadają jako pierwsze. Uważaj na: przedstawianie szyfrowania jako ochrony przed każdym zagrożeniem; nie powstrzymuje ono nadużyć ze strony kogoś, kto ma uprawniony dostęp.
Bezpieczeństwo chmury
Co widz musi zrozumieć: które zadania bezpieczeństwa należą do dostawcy chmury, a które do klienta. Co działa: warstwowy stos z odpowiedzialnościami oznaczonymi kolorem właściciela, zgodnie z modelem współdzielonej odpowiedzialności publikowanym przez dostawców takich jak AWS, który odróżnia bezpieczeństwo „chmury” od bezpieczeństwa „w chmurze”. Błędna konfiguracja, na przykład publicznie dostępny magazyn danych, często jest bardziej wiarygodną historią niż spektakularny atak z zewnątrz. Uważaj na: pokazywanie, że Twój produkt przejmuje obowiązki, które pozostają po stronie dostawcy lub klienta.
Wykrywanie zagrożeń i reagowanie
Co widz musi zrozumieć: drogę od sygnału przez decyzję do działania i mniej więcej to, ile trwa. Co działa: telemetria z urządzeń końcowych, tożsamości i usług chmurowych spływająca do korelacji, alert z kontekstem, a potem reakcja, w skrócie czasowym, ale we właściwej kolejności. Oparcie kroków ataku na publicznej bazie wiedzy, takiej jak MITRE ATT&CK, która kataloguje taktyki i techniki atakujących na podstawie rzeczywistych obserwacji, daje specjalistom powód, by uwierzyć w scenariusz. Uważaj na: pokazywanie wykrywania jako natychmiastowego i w pełni automatycznego, gdy Twój produkt opiera się na analitykach, strojeniu lub integracjach. Jeśli w procesie biorą udział ludzie, pokaż ich.
Procesy w produkcie
Co widz musi zrozumieć: dowód, że produkt robi to, co obiecuje historia. Co działa: prawdziwy lub odtworzony interfejs w dwóch lub trzech kluczowych momentach, zwykle przy alercie, w widoku dochodzenia i przy rozwiązaniu. Używaj oczyszczonych danych od początku do końca. Zakresy IPv4 zarezerwowane do dokumentacji (192.0.2.0/24, 198.51.100.0/24 i 203.0.113.0/24, określone w RFC 5737) oraz zarezerwowane domeny przykładowe, takie jak example.com (RFC 2606), nie pozwalają prawdziwym adresom i nazwom klientów trafić na ekran. Uważaj na: zrzuty ekranu ze środowisk produkcyjnych, które ujawniają nazwy hostów, nazwy użytkowników lub ścieżki wewnętrzne.
Kupujący techniczni i nietechniczni potrzebują różnych filmów
| Odbiorcy | Co muszą zobaczyć | Typowa długość | Ton |
|---|---|---|---|
| Inżynierowie i architekci bezpieczeństwa | Architektura, punkty integracji, przetwarzane dane, model wdrożenia | 2–4 minuty | Precyzyjna terminologia, bez przesady |
| CISO i liderzy bezpieczeństwa | Mniejsze ryzyko, zakres ochrony, obciążenie zespołu, zgodność z ich strategią | Od 60 do 120 sekund | Spokojny i oparty na dowodach |
| Zarząd, finanse i zakupy | Ryzyko biznesowe, efekt i koszt bezczynności | Poniżej 60 sekund | Prosty język, bez żargonu |
| Pracownicy (szkolenia ze świadomości bezpieczeństwa) | Jedno zachowanie do zmiany i dlaczego to ważne | Od 1 do 3 minut na temat | Z szacunkiem i praktycznie |
Najbardziej efektywne rozwiązanie to dwie lub więcej wersji z jednego scenariusza, design systemu i biblioteki zasobów, zwykle wersja techniczna i wersja dla zarządu. W wersjach dla zarządu sześć funkcji NIST Cybersecurity Framework 2.0 (Govern, Identify, Protect, Detect, Respond i Recover) daje powszechnie rozpoznawalne słownictwo, które pomaga pokazać, gdzie pasuje Twój produkt.
Komunikacja o bezpieczeństwie bez straszenia
- Zacznij od mechanizmu, nie od zagrożenia. Krótkie zdanie o ryzyku przyciąga uwagę; dziewięćdziesiąt sekund straszących obrazów podkopuje zaufanie.
- Unikaj absolutnych obietnic. „Nie do zhakowania”, „100% ochrony” i „zatrzymuje każdy atak” budzą sceptycyzm specjalistów, a Twój dział prawny raczej ich nie zaakceptuje.
- Podawaj źródło każdej statystyki. Koszty naruszeń i liczba ataków zmieniają się co roku. Wskaż aktualne źródło na ekranie lub w opisie albo zrezygnuj z liczby.
- Nie twórz instruktażu. Pokazuj techniki ataku na poziomie publicznych frameworków, nigdy jako instrukcję krok po kroku.
- Szanuj widza w szkoleniach ze świadomości bezpieczeństwa. Pokazuj błędy jako zrozumiałe, a zgłaszanie incydentów jako bohaterski gest.
Proces weryfikacji, który utrzymuje poprawność filmów o bezpieczeństwie
- Analiza na podstawie prawdziwych materiałów: demo produktu, diagramy architektury, dokumentacja i przykładowy scenariusz.
- Glosariusz: uzgodnione nazwy komponentów, funkcji i rodzajów zagrożeń, używane konsekwentnie w scenariuszu, etykietach i tekście lektora.
- Weryfikacja scenariusza przez marketing produktu i osobę odpowiedzialną za stronę techniczną, obejmująca każde twierdzenie.
- Weryfikacja storyboardu przez inżyniera bezpieczeństwa, scena po scenie, pod kątem kolejności, kierunku przepływu danych i miejsca, w którym działa produkt.
- Odbiór końcowy tekstu na ekranie, interfejsu i danych, łącznie ze sprawdzeniem, że nie widać niczego poufnego.
W Lucid Motion Studio to standardowy proces przy projektach dotyczących bezpieczeństwa: scenariusze powstają na podstawie Twojej dokumentacji i dem, Twój zespół bezpieczeństwa weryfikuje storyboard przed animacją, a odpowiedzialność za twierdzenia o produkcie i poprawność techniczną pozostaje po Twojej stronie.
Struktura i długość filmu wyjaśniającego o cyberbezpieczeństwie
Film wyjaśniający trwający od 60 do 120 sekund, przeznaczony dla kupujących, którzy nie są jeszcze na etapie demo, zwykle składa się z pięciu kroków:
| Krok | W filmie 90-sekundowym | Treść |
|---|---|---|
| Ryzyko | Od 0 do 15 sekund | Problem w języku biznesu, dla tej grupy odbiorców |
| Środowisko | 15–30 sekund | Gdzie klient jest dziś: użytkownicy, urządzenia, chmura i dane |
| Mechanizm | 30–60 sekund | Jak produkt wykrywa, zapobiega lub reaguje, krok po kroku |
| Efekt | Od 60 do 80 sekund | Co zmienia się dla zespołu i firmy |
| Kolejny krok | Od 80 do 90 sekund | Jedno wezwanie do działania: demo, wersja próbna lub audyt |
Dłuższe wersje techniczne rozbudowują mechanizm o szczegóły architektury i integracji, a krótkie wersje do social mediów opierają się na jednym kroku.
Produkcja filmów o cyberbezpieczeństwie w Lucid Motion Studio
Produkujemy filmy wyjaśniające o cyberbezpieczeństwie, animacje zagrożeń i ścieżek ataku, wizualizacje architektury, dema produktów i szkolenia ze świadomości bezpieczeństwa dla dostawców rozwiązań bezpieczeństwa, MSSP, MSP i firm IT. Opublikowane realizacje znajdziesz na stronie filmy dla cyberbezpieczeństwa i IT, wizualizacje architektury i przepływów danych na stronie motion design, dema platform na stronie filmy dla SaaS i produktów, a programy podnoszące świadomość na stronie filmy szkoleniowe. Agencje i MSSP mogą też zlecać nam projekty jako partnerowi produkcyjnemu w modelu white label, a my nigdy nie kontaktujemy się bezpośrednio z ich klientami. Gdy potrzebna jest poufność, chętnie pracujemy na podstawie Twojej umowy NDA.
Źródła
- NIST Releases Version 2.0 of Landmark Cybersecurity Framework, NIST, 26 February 2024 (w języku angielskim)
- SP 800-207, Zero Trust Architecture, NIST, August 2020 (w języku angielskim)
- MITRE ATT&CK (w języku angielskim)
- RFC 5737, IPv4 Address Blocks Reserved for Documentation (w języku angielskim)
- RFC 2606, Reserved Top Level DNS Names (w języku angielskim)
- Shared Responsibility Model, Amazon Web Services (w języku angielskim)
Czytaj dalej
Częste pytania
Jak długi powinien być film wyjaśniający o cyberbezpieczeństwie?
Animacja 2D czy 3D: co lepiej sprawdzi się przy produkcie bezpieczeństwa?
Jak zadbać o poprawność techniczną filmu o cyberbezpieczeństwie?
Czy film może pokazać prawdziwy interfejs naszego produktu?
Produkt bezpieczeństwa, który trudno sobie wyobrazić? Pokażmy go.
Napisz nam, czego kupujący wciąż nie rozumieją, i prześlij demo, diagram architektury lub dokumentację. Zaproponujemy podejście wizualne i w ciągu 24 godzin prześlemy pisemną wycenę w stałej cenie.