Vidéo explicative cybersécurité : rendre visibles des produits de sécurité et des menaces complexes
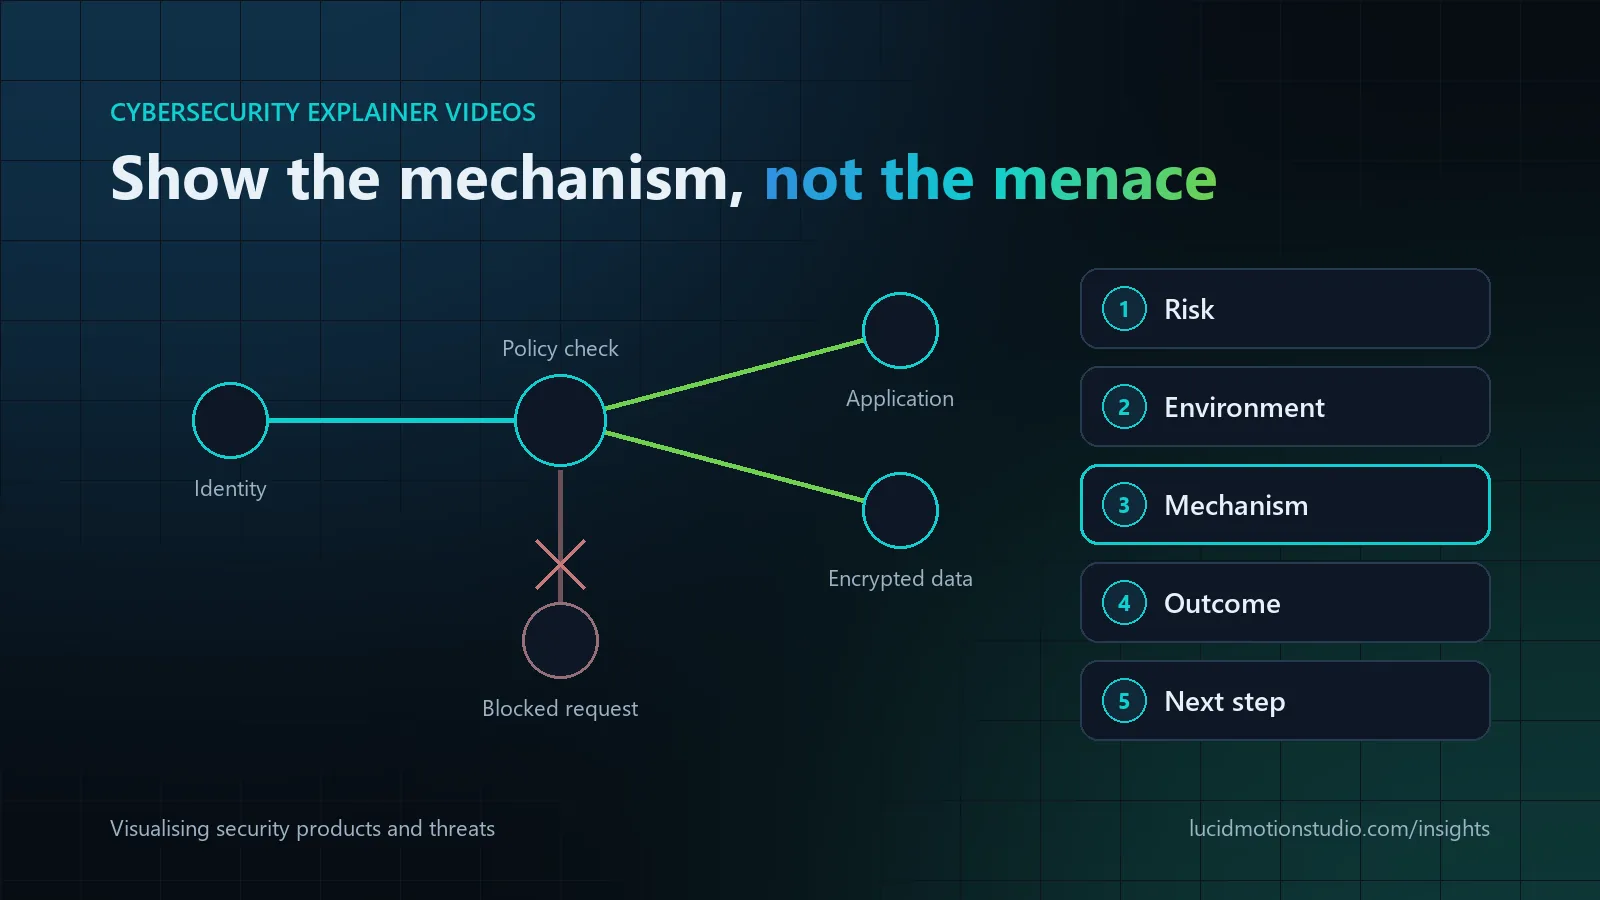
Une bonne vidéo explicative en cybersécurité montre le mécanisme, pas la menace : le risque en termes métier, la place de votre produit dans l'environnement du client, la façon dont il détecte, prévient ou répond, et ce que l'acheteur y gagne. Le motion design 2D convient à l'architecture et aux flux de données, l'interface animée aux parcours produit, la 3D abstraite aux films de marque et de lancement, et la plupart des vidéos produit combinent ces approches. L'exactitude technique est fixée par votre équipe sécurité au stade du script et du storyboard, et les publics techniques et dirigeants ont en général besoin de montages distincts issus de la même production.
Les points clés
- Oubliez les clichés. Hackers à capuche et cadenas lumineux ne disent rien du fonctionnement de votre produit
- Un style par idée : 2D pour la logique et l'architecture, interface pour la preuve, 3D pour les moments de marque, hybride pour la plupart des vidéos
- Deux publics, deux montages : les ingénieurs veulent l'architecture, les dirigeants le risque et le résultat en moins d'une minute
- Anonymisez chaque écran avec les plages IP réservées à la documentation (RFC 5737) et les domaines d'exemple (RFC 2606)
- Pas de promesses absolues. « Inviolable » et « protection à 100 % » font décrocher les experts immédiatement
- Durée type : 60 à 120 secondes pour une vidéo explicative destinée aux acheteurs
Pourquoi les produits de sécurité sont si difficiles à montrer
Les attaques se jouent dans les identités, les paquets réseau et les journaux. Rien dans un produit de sécurité n'est visible comme l'est une machine ou un écran d'application : chaque image est donc une métaphore ou un schéma. Le risque, c'est que la métaphore devienne le message : hackers à capuche, cadenas lumineux, têtes de mort rouges et code vert qui défile. Les professionnels y voient des images génériques, qui ne disent rien du fonctionnement de votre produit.
Mieux vaut concevoir la vidéo comme un modèle visuel du mécanisme. À la fin, le spectateur doit savoir où se situe votre produit dans son environnement, ce qu'il surveille ou contrôle, et ce qui se passe quand quelque chose tourne mal. Notre page cybersécurité et informatique présente les formats que nous produisons pour les entreprises de sécurité ; ce guide explique comment visualiser les idées qu'elles contiennent.
Choisir l'approche visuelle d'une vidéo de cybersécurité
| Approche | Idéal pour | Limites |
|---|---|---|
| Motion design 2D et iconographie | Architecture, flux de données, zero trust, logique des politiques | Peut paraître abstrait sans personnage ni produit comme point d'ancrage |
| Interface animée ou recréée | Parcours produit, consoles SOC, tableaux de bord, investigations | Demande des données soigneusement anonymisées et une relecture par l'équipe produit |
| 3D abstraite | Films de marque et de lancement, échelle, sensation d'environnement | Moins adaptée à une logique précise ; coût plus élevé et délais plus longs |
| 2D avec personnages | Sensibilisation, sécurité grand public et petites entreprises, acheteurs non techniques | Peut trop simplifier pour un public technique |
| Hybride | La plupart des vidéos produit : 2D pour les concepts, interface pour la preuve, touches de 3D pour les moments de marque | Demande un design system unique pour que les styles ne s'opposent pas |
La plupart des vidéos explicatives B2B sur la sécurité finissent hybrides. La règle pour chaque scène : choisir le style qui rend cette idée précise la plus facile à comprendre, puis garder couleurs, icônes et mouvements cohérents d'un style à l'autre. Pour une comparaison plus large des formats, voir animation 2D, 3D ou IA.
Comment visualiser six concepts clés de la sécurité
Sécurité réseau
Ce que le spectateur doit comprendre : où se trouvent les frontières, ce qui les franchit et ce qu'il advient du trafic qui ne devrait pas passer. Ce qui fonctionne : des zones représentées comme des espaces bien séparés, le trafic comme des chemins au code couleur constant, et les décisions de politique comme des points de contrôle visibles. Montrer un attaquant qui tente de se déplacer latéralement depuis un appareil compromis et se fait arrêter à la frontière d'un segment explique la segmentation mieux que n'importe quel visuel de mur. À éviter : les murs de flammes au sens littéral et les schémas plus compliqués que le réseau de l'acheteur lui-même.
Authentification et identité
Ce que le spectateur doit comprendre : que chaque demande d'accès est évaluée, sur quels signaux et avec quel résultat. Ce qui fonctionne : une seule demande suivie jusqu'à un point de décision qui vérifie l'identité, l'appareil et le contexte, avec pour issue l'autorisation, une vérification renforcée (par exemple un facteur supplémentaire) ou le blocage. C'est aussi la façon la plus claire de montrer le zero trust, que le NIST décrit comme le déplacement des défenses de périmètres réseau statiques vers les utilisateurs, les actifs et les ressources. À éviter : suggérer qu'une seule mesure, comme l'authentification multifacteur, rend les comptes impossibles à compromettre.
Protection des données
Ce que le spectateur doit comprendre : où se trouvent les données sensibles, comment elles circulent et qui peut les lire. Ce qui fonctionne : des données représentées comme des objets qui changent visiblement d'état, de lisibles à scellés, lorsqu'elles sont chiffrées en transit ou au repos, avec leur classification sous forme d'étiquettes qui les accompagnent. Montrer qui détient les clés répond à la question que les évaluateurs sécurité posent généralement en premier. À éviter : présenter le chiffrement comme une protection contre toutes les menaces ; il n'empêche pas l'usage abusif par une personne disposant d'un accès légitime.
Sécurité du cloud
Ce que le spectateur doit comprendre : quelles tâches de sécurité relèvent du fournisseur cloud et lesquelles relèvent du client. Ce qui fonctionne : une pile en couches avec des responsabilités codées par couleur selon leur propriétaire, d'après le modèle de responsabilité partagée que publient des fournisseurs comme AWS, qui distingue la sécurité « du » cloud de la sécurité « dans » le cloud. Une erreur de configuration, comme un espace de stockage laissé en accès public, fait souvent une histoire plus crédible qu'une attaque extérieure spectaculaire. À éviter : montrer votre produit prenant en charge des responsabilités qui restent celles du fournisseur ou du client.
Détection des menaces et réponse
Ce que le spectateur doit comprendre : le chemin du signal à la décision puis à l'action, et le temps que cela prend à peu près. Ce qui fonctionne : la télémétrie des terminaux, des identités et des services cloud qui alimente la corrélation, une alerte avec son contexte, puis une réponse, le tout accéléré mais dans le bon ordre. Aligner les étapes d'attaque sur une base de connaissances publique comme MITRE ATT&CK, qui recense les tactiques et techniques des attaquants à partir d'observations réelles, donne aux professionnels une raison de croire au scénario. À éviter : présenter une détection instantanée et entièrement automatique alors que votre produit repose sur des analystes, des réglages ou des intégrations. Si des humains interviennent, montrez-les.
Parcours produit
Ce que le spectateur doit comprendre : la preuve que le produit fait ce que l'histoire annonce. Ce qui fonctionne : une interface réelle ou recréée pour deux ou trois moments clés, en général l'alerte, la vue d'investigation et la résolution. Utilisez des données anonymisées partout. Les plages IPv4 réservées à la documentation (192.0.2.0/24, 198.51.100.0/24 et 203.0.113.0/24, définies dans la RFC 5737) et les domaines d'exemple réservés comme example.com (RFC 2606) évitent d'afficher de vraies adresses et de vrais noms de clients. À éviter : les captures d'environnements de production qui révèlent des noms d'hôtes, des noms d'utilisateurs ou des chemins internes.
Acheteurs techniques et non techniques n'ont pas besoin des mêmes vidéos
| Public | Ce qu'ils doivent voir | Durée type | Ton |
|---|---|---|---|
| Ingénieurs et architectes sécurité | Architecture, points d'intégration, données traitées, modèle de déploiement | 2 à 4 minutes | Vocabulaire précis et spécialisé, pas de survente |
| RSSI et responsables sécurité | Risque réduit, couverture, charge de travail pour l'équipe, cohérence avec leur stratégie | 60 à 120 secondes | Posé et étayé par des preuves |
| Direction générale, finance et achats | Risque métier, résultat et coût de l'inaction | Moins de 60 secondes | Langage simple, sans jargon |
| Collaborateurs (sensibilisation) | Un comportement à changer, et pourquoi c'est important | 1 à 3 minutes par thème | Respectueux et concret |
La réponse efficace consiste à tirer deux montages ou plus d'un même script, d'un même design system et d'une même bibliothèque d'éléments, en général une version technique et une version pour les dirigeants. Pour ces dernières, les six fonctions du NIST Cybersecurity Framework 2.0 (Govern, Identify, Protect, Detect, Respond et Recover, soit gouverner, identifier, protéger, détecter, répondre et rétablir) offrent un vocabulaire largement reconnu pour montrer où se situe votre produit.
Communiquer sur la sécurité sans jouer sur la peur
- Commencez par le mécanisme, pas par la menace. Une courte phrase sur le risque capte l'attention ; quatre-vingt-dix secondes d'images de menace sapent la confiance.
- Évitez les promesses absolues. « Inviolable », « protection à 100 % » et « bloque toutes les attaques » éveillent le scepticisme des experts, et votre service juridique a peu de chances de les valider.
- Sourcez chaque statistique. Le coût des violations et le volume des attaques changent chaque année. Citez une source récente à l'écran ou dans la description, ou renoncez au chiffre.
- Ne faites pas un tutoriel. Montrez les techniques d'attaque au niveau des référentiels publics, jamais sous forme d'instructions pas à pas.
- Respectez le public dans les vidéos de sensibilisation. Présentez les erreurs comme compréhensibles et faites du signalement le geste héroïque.
Un processus de relecture qui garantit l'exactitude des vidéos de sécurité
- Un cadrage à partir de vrais documents : une démo du produit, des schémas d'architecture, de la documentation et un scénario d'exemple.
- Un glossaire : des noms convenus pour les composants, les fonctionnalités et les types de menaces, utilisés de façon cohérente dans le script, les étiquettes et la voix off.
- Relecture du script par le marketing produit et un responsable technique, sur chaque affirmation.
- Relecture du storyboard par un ingénieur sécurité, scène par scène, sur l'enchaînement, le sens des flux de données et le moment où le produit intervient.
- Revue finale des textes à l'écran, de l'interface et des données, avec une vérification qu'aucune information confidentielle n'apparaît.
Chez Lucid Motion Studio, c'est le processus standard pour les projets de sécurité : les scripts partent de votre documentation et de vos démos, votre équipe sécurité relit le storyboard avant l'animation, et les affirmations produit comme l'exactitude technique restent sous votre responsabilité.
Structure et durée d'une vidéo explicative de cybersécurité
Une vidéo explicative de 60 à 120 secondes destinée à des acheteurs qui n'en sont pas encore à la démo suit en général cinq temps :
| Temps | Dans un film de 90 secondes | Contenu |
|---|---|---|
| Risque | 0 à 15 secondes | Le problème en termes métier, pour ce public |
| Environnement | 15 à 30 secondes | La situation actuelle du client : utilisateurs, appareils, cloud et données |
| Mécanisme | 30 à 60 secondes | Comment le produit détecte, prévient ou répond, étape par étape |
| Résultat | 60 à 80 secondes | Ce qui change pour l'équipe et l'entreprise |
| Étape suivante | 80 à 90 secondes | Un seul appel à l'action : une démo, un essai ou un diagnostic |
Les versions techniques plus longues développent le mécanisme avec des détails d'architecture et d'intégration, et les courtes déclinaisons pour les réseaux sociaux reprennent chacune un temps.
Production vidéo cybersécurité chez Lucid Motion Studio
Nous produisons des vidéos explicatives de cybersécurité, des animations de menaces et de chemins d'attaque, des visualisations d'architecture, des démos produit et des formations de sensibilisation pour les éditeurs de sécurité, les MSSP, les MSP et les entreprises informatiques. Retrouvez nos réalisations sur vidéo pour la cybersécurité et l'informatique, la visualisation d'architecture et de flux de données sur motion design, les démos de plateformes sur vidéos SaaS et produit et les programmes de sensibilisation sur vidéos de formation. Agences et MSSP peuvent aussi nous confier leurs projets en tant que partenaire de production en marque blanche, et nous ne contactons jamais directement vos clients. Nous travaillons volontiers sous votre NDA lorsque la confidentialité l'exige.
Sources
- NIST Releases Version 2.0 of Landmark Cybersecurity Framework, NIST, 26 February 2024 (en anglais)
- SP 800-207, Zero Trust Architecture, NIST, August 2020 (en anglais)
- MITRE ATT&CK (en anglais)
- RFC 5737, IPv4 Address Blocks Reserved for Documentation (en anglais)
- RFC 2606, Reserved Top Level DNS Names (en anglais)
- Shared Responsibility Model, Amazon Web Services (en anglais)
À lire aussi
Questions fréquentes
Quelle durée pour une vidéo explicative de cybersécurité ?
L'animation 2D ou 3D est-elle plus adaptée à un produit de sécurité ?
Comment garantir l'exactitude technique d'une vidéo de cybersécurité ?
La vidéo peut-elle montrer la vraie interface de notre produit ?
Un produit de sécurité difficile à se représenter ? Rendons-le visible.
Dites-nous ce que les acheteurs comprennent mal et partagez une démo, un schéma d'architecture ou de la documentation. Nous vous recommanderons une approche visuelle et vous enverrons un devis écrit à prix fixe sous 24 heures.